OpenAIの__obi Cookie、広告ピクセルとChatGPTアカウントを結ぶ
OpenAIの広告ピクセルは有効期間1年の`__obi` Cookie(クッキー)を設定し、他サイトの閲覧をChatGPTアカウントに結び付ける。収集された識別情報は685件対255件で広告主提供分を上回った。
4 分で読めます
数字で見る
- scraped vs advertiser-supplied identity events
- 685 to 255
- how long the __obi cookie persists
- 1 year
- sites where a postal code was captured
- 28
あるセキュリティ研究者が、OpenAIの広告ピクセルによって、通常の買い物サイトや予約サイトでの行動がChatGPTアカウントに結び付けられる仕組みを記録した。Buchodi Threat IntelのJamie Larson氏が2026年9月20日に分析を公開した。この仕組みは、サイト運営者がOpenAIの計測ピクセルを設置したあらゆるサイトで動作する。しかもOpenAI自身のドキュメントは、訪問者に知らせるよう運営者に求めていない。だから開発者にとって重要だ。
ピクセルとは、広告プラットフォームがどの広告から購入につながったかを数えられるように、サイト運営者が追加する小さなJavaScriptのことだ。MetaとGoogleは何年も前から提供している。OpenAI版はより新しく、同社が急成長していると語る広告事業と同時に登場した。
ピクセルが送るもの
中心にあるのは.openai.comドメインに設定される__obiという名前のCookieだ。Larson氏の分析によれば、これは第三者のサイトから識別情報と閲覧データをOpenAIへ運び、有効期間は1年である。
一緒に送られるデータは2種類ある。1つはSHA-256ハッシュに変換された個人情報だ。ハッシュとは元に戻せない一方向の変換のことで、対象はメールアドレス、電話番号、氏名である。もう1つは暗号化されずに送られる位置情報で、国、地域、市、郵便番号が含まれる。
Larson氏の中心的な発見は、その識別情報がどこから来るかという点にある。一部は広告主が意図して渡している。残りはピクセル自身がページから拾っており、入力フォームの項目からも取得している。Larson氏の言葉では「収集された識別情報が、広告主から提供された識別情報を685件対255件で上回った」。
この比率こそが問題だ。ピクセルは、サイト運営者が送ろうと決めた以上の情報を、自分で集めている。
Notebookcheckは9月21日にこの調査をまとめ、郵便番号が28サイトで100件記録されたこと、ドイツと他の30の欧州市場で挙動が確認されたことを伝えている。また、識別子が生成されたのはChatGPTのセッションのおよそ5分の1にとどまったとも報じている。
Cookieが効く場所と効かない場所
この追跡はどこでも起きるわけではない。Larson氏は、Android版Chromeでは動作し、Appleのプラットフォームでは動作しないと報告している。
| ブラウザ | 影響 |
|---|---|
| Android版Chrome | あり |
| Safari | なし。Intelligent Tracking Preventionが遮断 |
| iOS版Chrome | なし。WebKit上で動作するため |
SafariがこれをブロックするのはIntelligent Tracking Preventionがサイトをまたぐ Cookieを制限するからだ。iOS版Chromeが影響を受けないのは別の理由による。Appleは同OS上のブラウザにWebKitの利用を求めており、同じ制限を引き継ぐためである。
最悪の解釈をやわらげる点も1つある。__obiはOpenAI自身のドメインに限定されているため、ピクセルを動かしている広告主がそれを直接読むことはできない。ひも付けが見えるのはOpenAIであって、店舗ではない。
OpenAI自身のドキュメントが述べていること
OpenAIは計測ピクセルを公開文書として説明しており、その内容はこの仕組みを否定するどころか裏付けている。
ドキュメントは、ウェブサイト上の行動をChatGPT広告に結び付けるブラウザ向けSDKだと説明している。サイト運営者はbzrcdn.openai.comからスクリプトを読み込み、Ads Managerで発行されたピクセルIDを設定する。設置は早い位置が推奨される。「他のコンテンツの読み込み中に初期のコンバージョンを取りこぼさないよう、スクリプトは<head>の先頭付近に置くこと」とある。
ドキュメントによれば、ピクセルはコンバージョンイベント、ハッシュ化されたメールアドレス、電話番号、氏名、位置情報を収集し、詳細照合(advanced matching)が有効な場合は自動的に検出した顧客情報も収集する。生の個人情報は送らず、ハッシュのみを送るとしている。
停止する手段も文書化されている。ピクセルの初期化前にoaiq("consent", false)を呼ぶと計測の通信は止まり、ドキュメントには「consentがfalseのとき、ピクセルは計測イベントのpingを送らない」と書かれている。
一方でドキュメントは、導入前に同意を得るべきだとも、訪問者に知らせるべきだとも、サイト運営者に伝えていない。仕組みを説明するにとどめ、その判断については何も述べていない。
Larson氏は、このCookieがどう分類されているのか、マーケティング目的の同意を拒否した人にも配布されるのかをOpenAIに問い合わせたと述べている。Notebookcheckは、OpenAIが「そのいずれにも回答しなかった」と伝えている。
開発者にとっての意味
まず自分のサイトで動いていないかを確認すること。コードベースとタグマネージャーをoaiq、bzrcdn.openai.com、そして広告キャンペーン中にマーケティング担当が追加したスクリプトで検索する。ピクセルはコミットを伴わずタグマネージャー経由で設置されることが多いため、リポジトリだけでは存在しない証明にならない。
設置されていた場合、同意の呼び出しが手元にある制御手段だ。既定の動作に任せるのではなく、oaiq("consent", false)を既存の同意バナーにつなぎ、訪問者が同意するまでピクセルを黙らせる。これはMetaやGoogleのピクセルと同じ種類の作業であり、まったく新しい課題ではない。
最も注意して見るべきは詳細照合だ。これが「収集された識別情報」の数字の背景にある設定であり、顧客が入力したメールアドレスのハッシュを送ることと、ページが見つけたものを読み取らせることの違いでもある。フォームがメールアドレス、電話番号、郵便番号を扱うなら、この機能を有効にするかどうかを意識して決めること。
ハッシュ化は匿名化ではない。その点は同僚にもはっきり伝える価値がある。メールアドレスのSHA-256ハッシュは、同じアドレスをハッシュ化した誰にとっても同じ値になる。つまり企業をまたいだ結合キーとして問題なく機能する。隠しているのは文字列であって、人物ではない。
EUと英国のチームにとって、これは技術と同じくらい法律の問題であり、Cookieの分類が核心になる。分析用として扱われるCookieは、マーケティング用として扱われるCookieとは異なる同意の前提を主張しうる。そしてそれこそが、OpenAIが答えていない論点だ。回答があるまでは、保守的に読むのが弁明できる立場である。これはOpenAIが同じ広告システムを着実に広げてきた流れの延長にあり、先週のChatGPT広告におけるSponsored Agentsの試験もその一部だった。
出典
- ChatGPT now knows what you do on other websites via ad collector - Buchodi Threat Intel
- Measurement Pixel - Ads - OpenAI Developers
- ChatGPT's __obi cookie follows you to other websites - Notebookcheck
関連記事
OpenAIがChatGPT広告内でSponsored Agentsを試験
ChatGPT広告は40か国以上で動くが、新しいSponsored Agents(スポンサード・エージェント)の試験は米国限定だ。広告の先に企業のチャットボットが待つ。
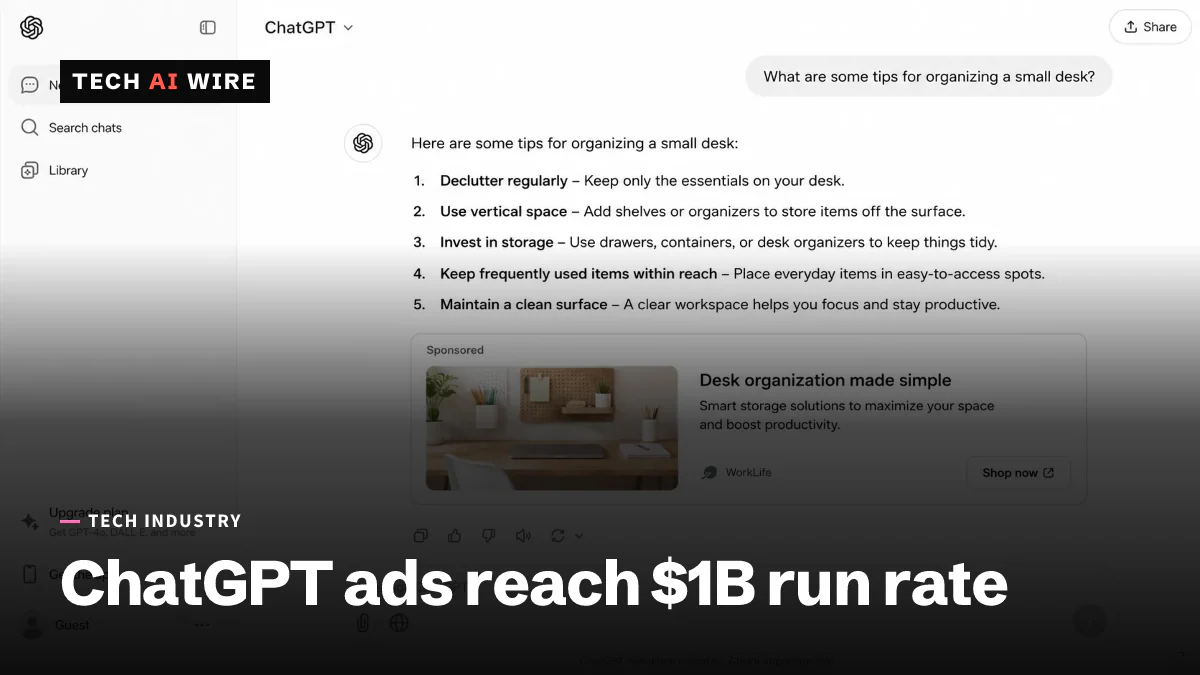
OpenAI、ChatGPT広告が200日未満で10億ドルのランレートに
OpenAIは2026年8月31日、ChatGPTの広告が200日未満で年換算10億ドルのランレートに達したと発表した。同日、米国外でのセルフサービス出稿も開放された。