米国、70社超に及ぶ北朝鮮IT労働者の不正就労スキームで14人を起訴
米司法省は、米企業70社超に雇われていた北朝鮮のリモートIT労働者(ITワーカー)をめぐり、14人を起訴しました。約187台の機器も押収しています。
3 分で読めます
数字で見る
- US companies that hired the workers, per the Justice Department
- 70+
- people charged; two arrested
- 14
- homes searched in Texas, September 21-25
- 40+
- computer devices seized
- ~187
米司法省は2026年10月13日、14人を起訴しました。北朝鮮のIT労働者を、米企業70社超のリモートの仕事に就かせていたスキームをめぐるものです。当局によると、労働者は盗んだ身元や偽の身元を使って約300万ドルを稼ぎ、その資金は北朝鮮が管理する口座に流れていました。リモートのエンジニアを雇う企業にとって、この事件は、ビデオ通話の相手が名乗っているとおりの人物とは限らないという警告です。
司法省の発表内容
同省の発表は、次の措置を挙げています。
| 措置 | 詳細 |
|---|---|
| 被害企業 | 70社超。オハイオ州、ほか16州、ワシントンDC |
| 起訴された人数 | 14人。米国内の2人、中国を拠点とする10人、起訴状が非公開の2人 |
| 逮捕 | 2人。ペンシルベニア州のMichael James Bostelleと、テキサス州のJuan Cecilio Pena Carrillo |
| 家宅捜索 | テキサス州の40軒超の住宅。9月21日から25日まで |
| 押収した機器 | 約187台のコンピューターと関連機器 |
| 収益 | 約300万ドル |
報道によって、数字の示し方は少しずつ異なります。TechCrunchは押収されたコンピューターを180台超としており、FBIは「190台近くの機器」と説明しました。起訴内容は疑いの段階であり、被告には推定無罪の原則が適用されます。
不正の手口
司法省によると、労働者は盗まれた身分証明書や偽造した身分証明書を使い、リモートの仕事に応募しました。コンピューターの本当の所在地を隠すVPNやプロキシサーバーを使い、米国内にいるように見せかけていました。
採用されると、企業は業務用のノートPCを米国内の住所に送りました。米国内の協力者は、そのノートPCを自宅に置いていました。当局はこれを「ノートPCファーム」(英語で「laptop farms」)と呼んでいます。協力者は機器を設定し、リモートアクセスソフトをインストールして、労働者が海外からログインできるようにしました。その後、給与を転送していました。
The Recordによると、被害企業には医療、サイバーセキュリティ、小売、製造の企業が含まれていました。TechCrunchによると、労働者は本物らしく見えるメールアドレスや偽のLinkedInプロフィールも使っていました。
恐喝とFBIの新たな警告
司法省によると、北朝鮮のIT労働者は企業の機密データを盗み、金銭を要求したこともあります。The Recordによると、多額の支払いがなければデータを流出させると脅した者もいました。
FBIは同じ日に、新たな注意喚起(Public Service Announcement)を公表しました。司法省によると、労働者は発覚を避けるために米国人の協力者を勧誘する動きを強めており、仕事をまるごと他の外国籍の人物に下請けに出すこともあります。The RecordはFBIの情報として、協力者が南アジアや西アフリカで勧誘されていると報じています。また、一部はノートPCを置かせるために、低所得の米国人や現役の軍人を狙っているとしています。
「今回の起訴は、すべての米企業に対し、採用活動で警戒を怠らないよう求める緊急の警告です」と、オハイオ州北部地区連邦検事のDavid M. Toepfer氏は述べました。
開発者にとっての意味
エンジニアリングマネージャーと、リモートの技術スタッフを採用するすべての人に向けて:
- 本人確認は対面か、信頼できるサービスで行うこと。 入り口になったのは、盗まれた身分証明書や偽の身分証明書でした。ノートPCを発送する前に確認してください。
- ノートPCの送り先を見張ること。 業務用の機器は、多くの機器が集まる住所に送られていました。従業員が申告した自宅と一致しない配送先や、会社のノートPCを複数受け取る配送先には、警告を出してください。
- リモートアクセスソフトを監視すること。 協力者は、会社のノートPCにリモートアクセスツールをインストールしていました。承認されていないツールはブロックし、新しいツールが現れたら通知が出るようにしてください。
- 公表された指標を確認すること。 司法省は、このスキームに関係する不正なメールアカウント11件を公表しました。セキュリティチームは、それらを応募者の審査に加えられます。
- 恐喝に備えること。 労働者はデータを盗んだうえで支払いを要求したとされています。本人確認が済むまで、新しく採用したリモート人材がアクセスできる範囲を絞ってください。
出典
- Justice Department Announces Coordinated Actions to Combat North Korean Remote IT Worker Schemes Affecting More than 70 U.S. Companies - US Department of Justice
- Two arrested as DOJ takes down laptop farms responsible for $3 million in North Korean revenue - The Record
- Justice Department says North Koreans have infiltrated dozens of U.S. companies - TechCrunch
関連記事
Deezer、AIで生成された音楽をリスナーが検索から非表示にできるように
Deezer(ディーザー)は、完全にAIで生成された楽曲、アルバム、アーティストを検索結果から非表示にするトグルを追加します。同社には現在、1日に9万曲近くのAI楽曲が届いています。
デンマークのCPR登録簿から情報流出、880万人分の個人記録が露出
攻撃者は、デンマーク企業が持つCPR登録簿への正規のアクセス権を悪用し、9月に880万人分の氏名、住所、ID番号を取得しました。
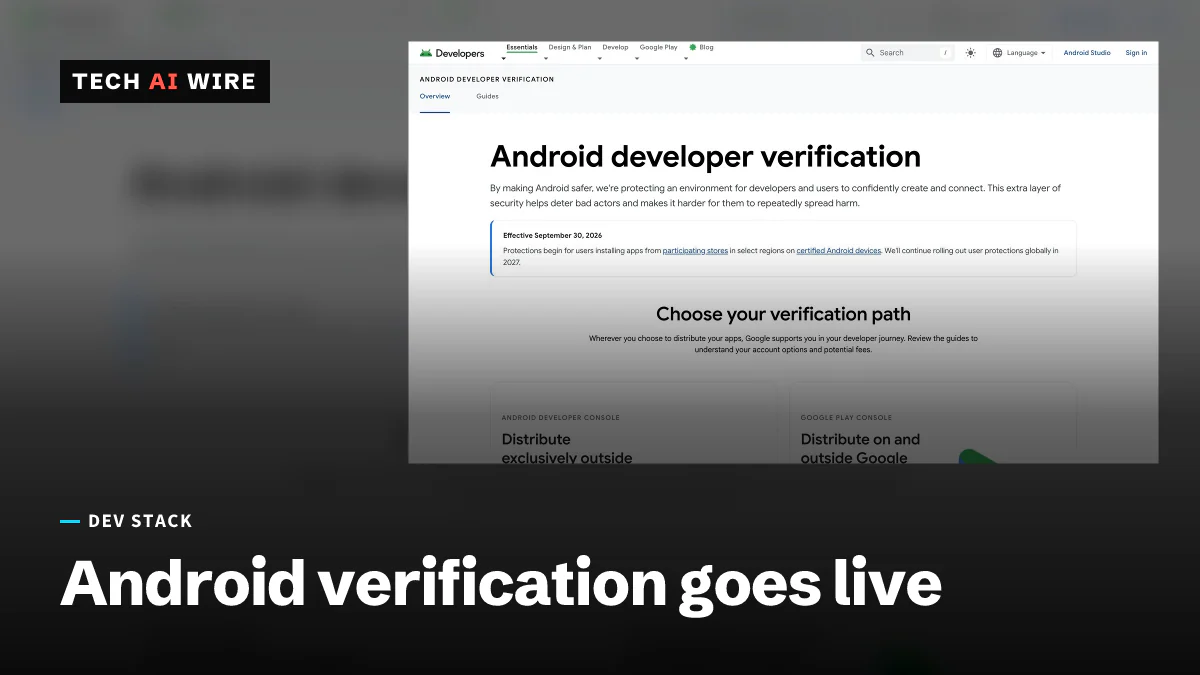
Androidの開発者認証、4カ国で適用開始
2026年9月30日から、ブラジル、インドネシア、シンガポール、タイでは、Android(アンドロイド)アプリを7つのアプリストアからインストールするには、Googleの認証を受けた開発者であることが必要になりました。