IANAがexample.comの変更理由を説明、稼働監視には使わないよう警告
9月30日に公開されたメールによると、IANA(アイアナ)は帯域幅を減らすため、example.comをHTMLとJavaScriptファイルに分けました。また、このページをアップタイムチェック(稼働監視)に使わないよう警告しています。
3 分で読めます
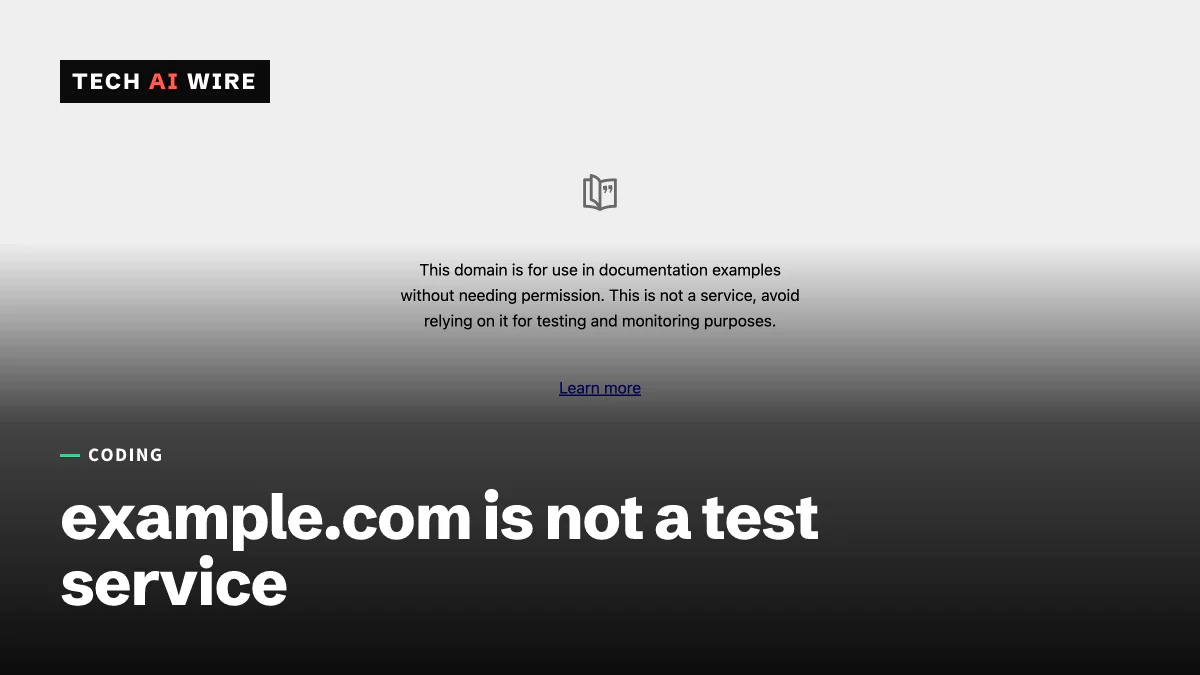
example.comを運営する組織が2026年9月28日にページを変更し、9月30日に公開されたメールでその理由を説明しました。IANAは帯域幅を減らすため、ページを基本的なHTMLファイルと別のJavaScriptファイルに分割しました。訪問者の大半が機械だからです。IANAはまた、テストや監視の仕組みを書くすべての人に関わる警告を改めて示しました。example.comは、頼りにしてよいサービスではないということです。
IANA(Internet Assigned Numbers Authority)は、example.comとexample.orgを管理しています。これらのドメインは、マニュアルやチュートリアル、設定ファイルのサンプルが安全なアドレスを示せるように存在しています。
example.comで何が変わったか
このページは何年もほとんど変わっていないため、小さな編集でも注目を集めます。ページの履歴を追跡しているDebugBearによると、最新の変更では6つの言語のテキストが加わりました。このテキストは小さな本のアイコンの横に表示され、英語、アラビア語、中国語、フランス語、ロシア語、スペイン語と5秒ごとに切り替わります。
DebugBearは、それ以前の変更も挙げています。
| 日付 | 変更 |
|---|---|
| 2013年7月29日 | ApacheサーバーからコンテンツデリバリーネットワークのEdgeCastに移行 |
| 2019年10月17日 | フォントリストを更新し、より適切なフォールバックフォントを指定 |
| 2025年10月9日 | 大規模なリデザイン。カードレイアウトを廃止し、HTMLをミニファイ |
| 2026年6月9日 | Cloudflareに移行 |
| 2026年9月28日 | 5秒ごとに切り替わる6言語のテキストを追加 |
IANAが変更した理由
開発者のOliver Dunk氏がIANAに変更について尋ね、その返信を公開しました。IANAのバイスプレジデントであるKim Davies氏は、変更の狙いを「サイトの配信に必要な帯域幅を全体として減らすこと、またはサイトの有用性を高めること」だと書いています。
HTMLとJavaScriptへの分割は、この目的に沿ったものです。example.comへのトラフィックの大半は、JavaScriptファイルを一度も読み込まない自動化されたシステムから来ています。そうしたボットは今後、小さなHTMLページだけをダウンロードします。人間の訪問者には、これまでどおり完全なページが表示されます。
Davies氏はまた、IANAがWebサーバーを運用しているのは「厚意として」にすぎないとも述べました。このドメインの本来の役割はドキュメントの中のプレースホルダーであり、実際に稼働するエンドポイントではありません。
なぜこれほど多くの機械がアクセスするのか
例示用のドメインには、自動化されたトラフィックが絶え間なく押し寄せます。その一部は、コピーされたまま書き換え忘れられた設定ファイルのサンプルから来ています。インターネットに接続できるかどうかを確かめるために、このドメインを使うコードから来るものもあります。
Cloudflareは2023年、名前のタイプミスであるexmaple.comを使って、この影響を測定しました。Cloudflareの報告によると、このドメインには12か月間で24億8,000万件のHTTPリクエストが届きました。その多くは、設定に誤りのあるシステムやルーター、Nagiosなどの監視ツールから送られたものでした。
IANAのルールが定めていること
2026年9月27日に最終改訂されたIANA自身のヘルプページは、はっきりと述べています。「例示用ドメインが稼働するHTTPサービスを備えていることを前提としたアプリケーションを設計しないよう、強く推奨します」とあります。これらのドメインは、2つのインターネット標準文書であるRFC 2606とRFC 6761に基づいて予約されています。登録や移管はできません。
これが開発者にとって意味すること
コードの中からexample.comを検索しましょう。ヘルスチェック、起動スクリプト、テストスイート、コンテナイメージを確認してください。ページを取得して応答を期待するコードはすべて、IANAが頼らないようにと言っている厚意のサービスに依存しています。
接続確認は、自分で管理しているエンドポイントに置き換えましょう。自社のサーバー、またはステータス用のエンドポイントを提供しているプロバイダーに対してチェックするほうが、多くのことがわかります。しかも、IANAがWebページを編集しても変わりません。
ページの内容に対してアサーションを書かないでください。HTMLやその長さ、タイトルを比較するテストは、IANAがページを編集するたびに壊れます。サイトの構成は今年、6月と9月の2回変わっています。
ユニットテストでは、外部への呼び出しをモックしましょう。応答するURLさえあればよいテストなら、ローカルのテストサーバーからそのURLを提供してください。そうすればテストは速いままで、ネットワークに接続していなくても通ります。
ドキュメントでは、引き続きexample.comを使いましょう。それが今もこのドメインの本来の用途です。設定のサンプル、チュートリアル、READMEファイルは、今後もこのドメインを指すべきです。そうすれば、読者が誤って実在する企業のサイトにアクセスすることはありません。
出典
- IANA's email about why example.com changed - Oliver Dunk
- Example.com Just Launched The Biggest Redesign In Decades - DebugBear
- Example Domains - IANA
- Typo traps: analyzing traffic to exmaple.com (or is it example.com?) - Cloudflare
関連記事
Cloudflare、AI学習と検索のクロールを分離できるように
「Disallow AI Training」の設定で、学習クローラーを拒みつつ検索に残れる。両用クローラーは確認済みクロール通信の36.6%を占める。
PeopleSoft CVE-2026-35273、エンコードした1文字でWAFを突破
ShinyHunters(シャイニーハンターズ)がOracle PeopleSoft(ピープルソフト)の脆弱性CVE-2026-35273(CVSS 9.8)を再び大規模に悪用。パスの1文字を%50と書き換えてWAFのルールをすり抜けている。
SharePointとMikroTikの脆弱性、CISAの悪用済みリストに
CISAはMicrosoft SharePoint Server(シェアポイント)の脆弱性と、MikroTik(マイクロティック)RouterOSの連鎖的な脆弱性を悪用済み脆弱性カタログに追加した。米連邦機関の修正期限は9月28日。