Fallos de Citrix NetScaler: la CISA fija un plazo al 30 de septiembre
La CISA sumó dos fallos de Citrix NetScaler, con puntuación CVSS de 9,5, a su lista de vulnerabilidades explotadas activamente el 27 de septiembre, con plazo hasta el 30 de septiembre para las agencias federales.
3 min de lectura
En cifras
- CVSS severity score for both flaws
- 9.5 / 10
- actively exploited Citrix flaw CISA has flagged since 2021
- 26th
- deadline for U.S. federal agencies to patch
- Sept. 30
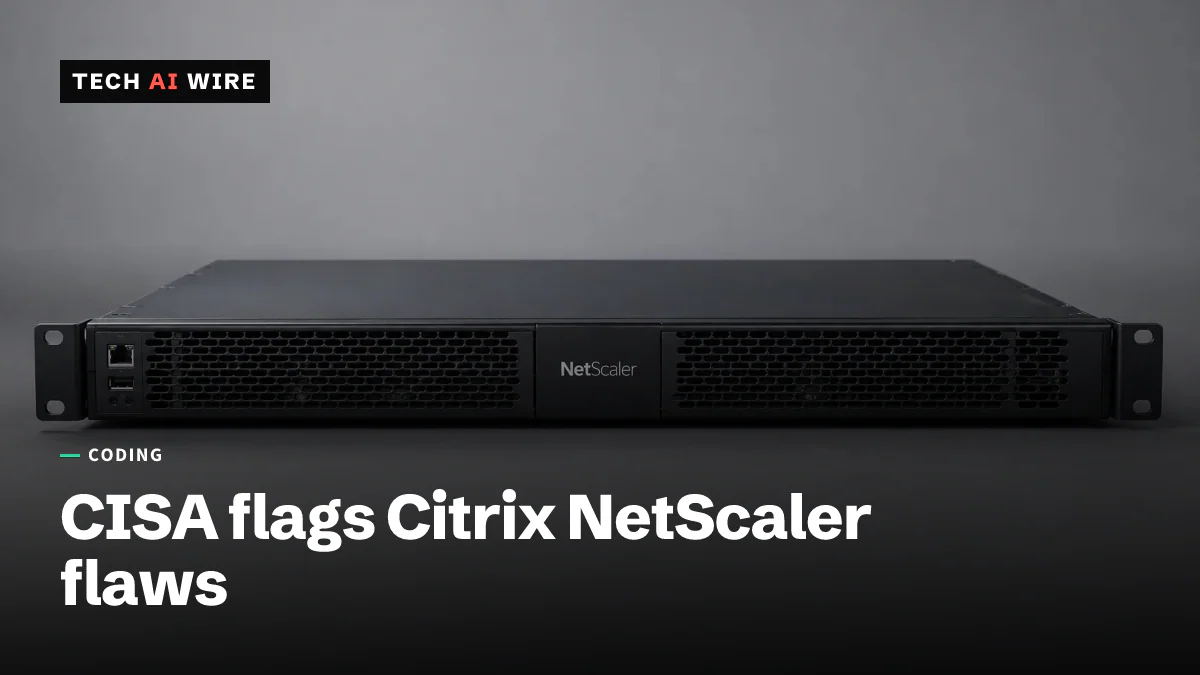
La Agencia de Ciberseguridad e Infraestructura de EE. UU. (CISA) afirma que atacantes están explotando activamente dos fallos en Citrix NetScaler. NetScaler es una familia de dispositivos de red que se colocan delante de aplicaciones corporativas y VPN. La CISA añadió ambos fallos a su catálogo de vulnerabilidades explotadas activamente el 27 de septiembre de 2026. Ese catálogo es una lista pública de fallos confirmados bajo ataque real. Las agencias civiles federales tienen ahora hasta el 30 de septiembre para corregirlos.
Según el aviso de la CISA, los fallos son CVE-2026-88771 y CVE-2026-88772. Ambos obtienen 9,5 de un máximo de 10 en el Common Vulnerability Scoring System, o CVSS. Es una escala estándar que los equipos de seguridad usan para calificar cuán peligroso es un fallo. Una puntuación superior a 9 suele significar que un atacante puede tomar el control de un sistema con poco esfuerzo y sin acceso especial.
Qué hacen los dos fallos
CVE-2026-88771 es un fallo de validación de entradas. Eso significa que el software no revisa bien los datos que recibe antes de actuar sobre ellos. BleepingComputer informa que este fallo afecta a todo despliegue de NetScaler ADC y Gateway con la configuración por defecto. Permite a un atacante ejecutar comandos sin iniciar sesión.
CVE-2026-88772 es un fallo de seguridad de memoria. El software puede ser engañado para leer o escribir más allá del límite de un búfer de memoria que reservó. The Hacker News señala que este fallo solo se aplica cuando está activado un ajuste llamado DTLS. DTLS cifra tráfico rápido y sin conexión. Viene activado por defecto en cualquier NetScaler configurado como servidor VPN. Explotarlo puede bloquear el dispositivo o dejar que un atacante ejecute su propio código.
La CISA declaró: "Este tipo de vulnerabilidades son vectores de ataque frecuentes para actores maliciosos y suponen riesgos importantes para la administración federal". La agencia no nombró atacantes concretos. Pero BleepingComputer y The Hacker News confirman que la explotación ocurre a nivel mundial, no en un solo incidente.
Versiones afectadas y qué revisar
| Elemento | Detalle |
|---|---|
| CVE-2026-88771 | Ejecución de comandos sin autenticación, configuración por defecto |
| CVE-2026-88772 | Fallo de memoria, requiere DTLS activado (por defecto en configuraciones VPN) |
| Gravedad | 9,5 / 10 (CVSS) para ambos |
| Corregido en | NetScaler ADC/Gateway 14.1-73.37 o posterior, 13.1-64.23 o posterior |
| Sin corregir | Versiones 12.1 y 13.0 (fuera de soporte, sin parche previsto) |
| Plazo federal | 30 de septiembre de 2026, bajo la Binding Operational Directive 26-04 |
La Binding Operational Directive 26-04 es una orden de la CISA que obliga a las agencias civiles federales de EE. UU. a corregir fallos concretos antes de una fecha fijada. Solo vincula legalmente a las agencias gubernamentales. Pero la CISA publica los mismos plazos como guía para cualquier organización que use el software afectado.
BleepingComputer señala que este es el 26.º fallo de Citrix explotado activamente que la CISA ha señalado desde noviembre de 2021. Ese ritmo muestra un patrón. Muchas empresas exponen NetScaler directamente a internet como punto de acceso VPN, lo que lo convierte en un blanco recurrente.
Qué significa esto para los desarrolladores
Si tu equipo usa NetScaler ADC o Gateway, revisa ahora el número de compilación. Actualiza a 14.1-73.37 o 13.1-64.23 o posterior. Cualquiera que siga en la versión 12.1 o 13.0 ya no tiene soporte alguno y necesita un plan de migración, no solo un parche.
Citrix ha publicado indicadores de compromiso a través de NetScaler Console. Pero la propia empresa advirtió que tienen "valor forense limitado", según BleepingComputer. Un análisis sin hallazgos no es prueba de que no pasó nada. The Hacker News detalla qué hacer si se sospecha de una brecha previa. Aísla primero el dispositivo. Revoca cada credencial y token de acceso vinculado a él. Reconstruye su firmware desde una imagen conocida como segura. Cambia todas las contraseñas relacionadas antes de reconectarlo a la red.
Revisa también tu código de infraestructura. Si un archivo de configuración de Terraform, Ansible o similar fija una imagen o versión de NetScaler, actualiza también esa referencia. De lo contrario, un futuro redespliegue podría traer de vuelta silenciosamente la versión antigua y vulnerable.
Fuentes
Artículos relacionados
PeopleSoft CVE-2026-35273: una sola letra codificada burla los WAF
ShinyHunters vuelve a explotar en masa el fallo CVE-2026-35273 de Oracle PeopleSoft (CVSS 9,8) y esquiva las reglas WAF escribiendo una letra de la ruta como %50.

SharePoint y MikroTik se suman a la lista de fallos explotados de la CISA
La CISA sumó un fallo de Microsoft SharePoint Server y una cadena de explotación de MikroTik RouterOS a su lista de vulnerabilidades explotadas activamente, con plazo hasta el 28 de septiembre para agencias federales de EE. UU.
Kiteworks pide a sus clientes que apaguen sus servidores este fin de semana
Kiteworks pidió a todos sus clientes que apaguen sus servidores durante seis horas el sábado 26 de septiembre, después de que las fuerzas del orden advirtieran de un ataque inminente.