FBI investiga denúncia na dark web: 153 mi de CNHs escaneadas vazadas
Um anúncio na dark web afirma ter 153 milhões de CNHs da IDScan.net, uma API de verificação de identidade incorporada em apps. O FBI investiga; a IDScan.net não confirmou nenhum vazamento.
Por Claire Whitmore
3 min de leitura
Traduzido automaticamente do original em inglês, que Claire Whitmore verificou e editou. Prevalece a versão em inglês. Como trabalhamos
Em números
- driver's license scans a dark-web listing claims, unconfirmed by IDScan.net
- 153M
- document types IDScan.net's API says it can verify
- 10,700+
- when the FBI's New Orleans field office opened its inquiry
- Sept 1, 2026
Um mercado da dark web está vendendo o que diz serem 153 milhões de carteiras de motorista escaneadas. Afirma que foram roubadas da IDScan.net, um serviço de verificação de identidade incorporado diretamente aos aplicativos e sites de outras empresas. O escritório do FBI em Nova Orleans abriu uma investigação formal em 1º de setembro de 2026. A IDScan.net não confirmou que houve uma violação.
O que a IDScan.net realmente é
Esta não é a história de uma empresa cujos sistemas internos foram invadidos. É a história de uma empresa cujo produto é código que outras empresas rodam.
O ByteIota descreve a oferta da IDScan.net como "uma API RESTful e um SDK que empresas incorporam em seus fluxos de onboarding", na prática infraestrutura para desenvolvedores, e não uma ferramenta interna. Segundo o mesmo relato, o serviço verifica mais de 10.700 tipos de documentos em mais de 250 idiomas e devolve um resultado em menos de 15 segundos. Empresas dos setores automotivo, de hotelaria, varejo, financeiro, jogos e logística usam o serviço, segundo o BreachNews.
Seu produto já pediu a um usuário que escaneasse um documento para comprovar idade ou identidade? Há uma chance real de que um serviço com exatamente esse formato estivesse fazendo a checagem nos bastidores.
O que está de fato confirmado, e o que é só alegação
A escala dessa violação não está definida. O BreachNews relata que o número de 153 milhões vem da própria conta do mercado da dark web, cerca de 11,5 milhões de páginas de catálogo com cerca de 15 registros cada. O site chama essa conta de "plausível", não de confirmada. Nem a IDScan.net nem autoridades divulgaram um número oficial.
O que está verificado de forma independente é mais restrito, mas real. O BreachNews relata que o pesquisador de segurança Brian Krebs checou registros de várias pessoas reais. Ele comparou os timestamps de suas identificações escaneadas e vazadas com eventos reais em suas vidas, aluguéis de carro e estadias em hotel que aconteceram exatamente quando os registros dizem que aconteceram. Isso é evidência de que os dados vazados são genuínos e atuais, mesmo sem uma contagem total confirmada.
A posição da própria IDScan.net, como caracterizada pelo BreachNews, era a de que a empresa estava investigando, mas não havia confirmado publicamente acesso não autorizado até o momento da publicação.
O detalhe que deveria preocupar quem integra um serviço assim
O ByteIota relata que a IDScan.net mantinha indefinidamente escaneamentos em alta resolução, incluindo capturas por infravermelho e ultravioleta dos documentos. Processadoras de pagamento que lidam com dados de cartão operam sob o PCI DSS, um padrão que exige descartar dados brutos sensíveis assim que deixam de ser necessários. Nada obriga um fornecedor de verificação de identidade a fazer o mesmo.
Um escaneamento em alta resolução de um documento oficial, mantido indefinidamente, é algo bem pior de perder do que um número de cartão truncado. Um número de cartão pode ser reemitido. Um rosto, uma data de nascimento e um número de carteira de motorista, não.
O que isso significa para desenvolvedores
Se o seu produto incorpora uma API ou SDK de verificação de identidade, descubra hoje mesmo o que esse fornecedor retém e por quanto tempo. "Verificação em menos de 15 segundos" não diz nada sobre quanto tempo o escaneamento original fica depois num servidor. Pergunte diretamente, por escrito, pela política de retenção em si, não por um link genérico de política de privacidade.
Não espere o fornecedor confirmar uma violação para agir. A IDScan.net não confirmou nada, e a investigação do FBI por si só já é motivo suficiente para agir. Revise qualquer integração que sua equipe tenha com esse fornecedor específico. Rotacione todas as chaves de API, verifique quais dados você mesmo recebeu e armazenou dessa integração, e avalie suspendê-la enquanto isso se resolve.
Cobre limites de retenção, do mesmo jeito que o PCI DSS impõe para dados de pagamento. Se estiver escolhendo entre fornecedores de verificação de identidade, pergunte diretamente a cada um se apaga os escaneamentos brutos dos documentos depois que a verificação é concluída. Trate um "conseguimos recuperar seu histórico" como sinal de alerta, não como funcionalidade.
Separe o que está confirmado do que é só alegação antes de repetir qualquer um dos dois internamente. O número de 153 milhões é a conta feita pelo próprio anúncio do mercado, não um número auditado. A violação em si, com base na verificação independente por timestamps, parece real. São dois níveis de certeza diferentes, e confundi-los subestima ou superestima o risco real para os seus próprios usuários.
Fontes
Artigos relacionados
Invasão na Railway: todos os usuários devem trocar seus segredos
A Railway revelou em 21 de outubro de 2026 que um atacante pode ter acessado variáveis de ambiente criptografadas de clientes e decifrado algumas. Ela pede que cada usuário troque seus segredos.
Vazamento no OpenCode Console expõe chaves guardadas de provedores de IA
O OpenCode diz que um vazamento atingiu 1,4% dos usuários do OpenCode Console em 17 de outubro de 2026. As chaves de API da OpenAI, da Anthropic e do Google que eles guardavam podem ter vazado.
Falha no SAP Cloud SDK for Python pode vazar segredos do OAuth2
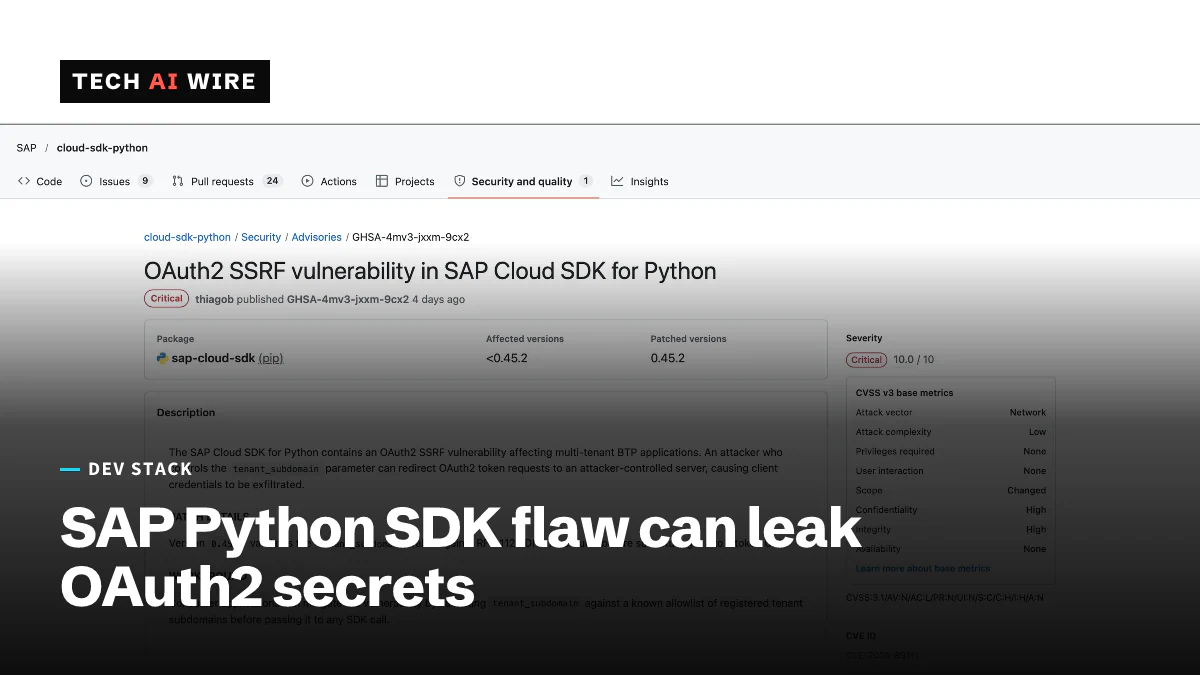
Uma falha com CVSS 10.0 no SAP Cloud SDK for Python permite que atacantes redirecionem solicitações de tokens OAuth2 e roubem segredos de aplicativos. A versão 0.45.2 e posteriores corrigem o problema.