Armadin capta US$ 255,5 milhões para agentes de ataque com IA e vale US$ 2,5 bilhões
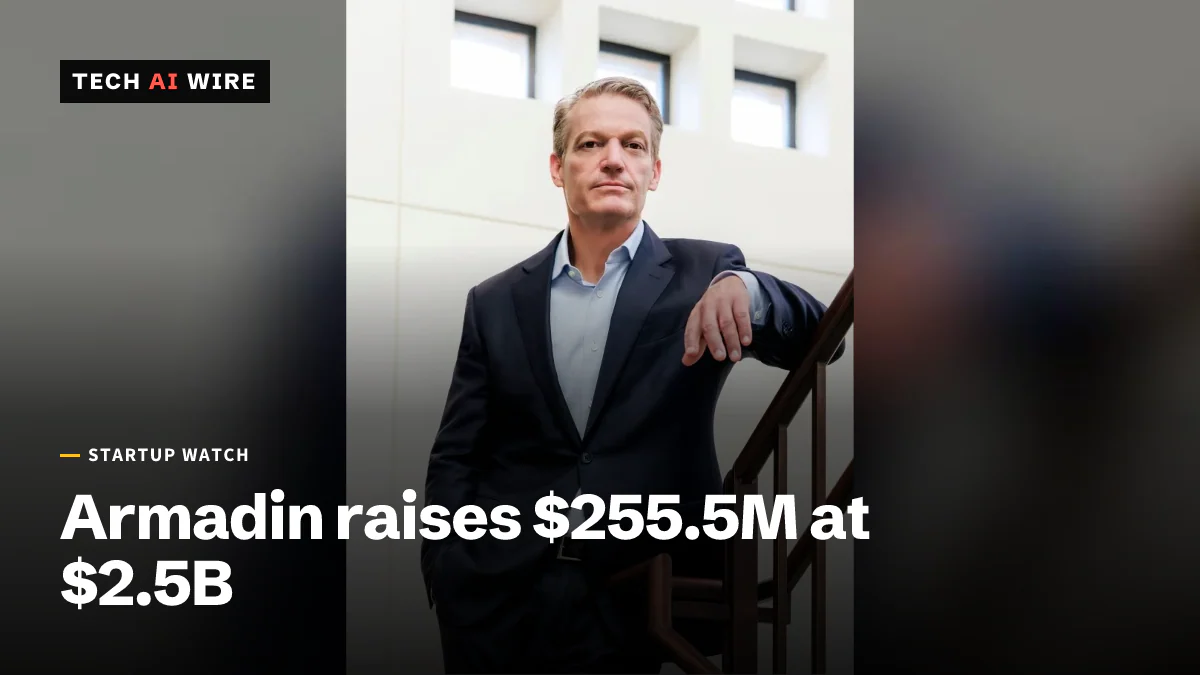
A Armadin, de Kevin Mandia, captou US$ 255,5 milhões com avaliação acima de US$ 2,5 bilhões para vender enxames de agentes de IA que atacam as redes das empresas antes dos criminosos.
3 min de leitura
Em números
- Series B, co-led by Andreessen Horowitz and Accel
- $255.5M
- valuation after the round
- $2.5B+
- total raised since launch
- $445M
A Armadin, startup de segurança comandada pelo fundador da Mandiant, Kevin Mandia, captou US$ 255,5 milhões com uma avaliação acima de US$ 2,5 bilhões. Três veículos especializados em segurança noticiaram a rodada Series B em 1º de outubro de 2026. A Armadin vende enxames de agentes de IA que atacam os próprios sistemas de uma empresa para encontrar brechas antes dos criminosos. O tamanho da rodada mostra quanto dinheiro agora apoia o hacking automatizado como ferramenta de defesa.
Andreessen Horowitz e Accel lideraram a rodada em conjunto, segundo o SecurityWeek. Os três veículos colocam o financiamento total da Armadin em US$ 445 milhões.
Quem apoia a Armadin
Os novos investidores Bain Capital Ventures e Redpoint entraram na rodada. Investidores atuais também voltaram, incluindo 8VC, Ballistic Ventures, Google Ventures, Kleiner Perkins, Menlo Ventures e In-Q-Tel.
A empresa fica em Palo Alto, na Califórnia, e foi lançada publicamente em março de 2026, informa o SecurityWeek. As fontes descrevem de formas diferentes o financiamento anterior:
| Detalhe | SecurityWeek | Unite.AI |
|---|---|---|
| Rodada seed | US$ 24 milhões, fim de 2025 | Incluída nos US$ 189,9 milhões |
| Financiamento de lançamento, março de 2026 | US$ 189,9 milhões | US$ 189,9 milhões, seed e Series A somadas |
| Series B, outubro de 2026 | US$ 255,5 milhões | US$ 255,5 milhões |
| Total captado | US$ 445 milhões | US$ 445 milhões |
O Unite.AI chamou a captação de março de a maior rodada combinada de seed e Series A da história da cibersegurança.
Mandia já comandou grandes empresas de segurança. Ele fundou a empresa de resposta a incidentes Mandiant em 2004 e a vendeu em 2014 em um negócio de US$ 1 bilhão, observa o SecurityWeek.
Como funcionam os agentes de IA da Armadin
Há muito tempo, empresas pagam "red teams" humanos para invadir suas próprias redes. Esse tipo de teste se chama teste de penetração. Ele costuma acontecer algumas vezes por ano e só mostra as falhas que uma equipe encontrou em um período específico.
A Armadin substitui isso por agentes de software que funcionam o tempo todo. Cada agente sonda uma parte dos sistemas de uma empresa, como seus sites, contas na nuvem ou logins de usuários. Quando um encontra uma fraqueza, outros tentam avançar a partir dela.
O objetivo é um "caminho de ataque" completo, segundo o Help Net Security. É a cadeia de passos que vai de uma primeira posição de apoio, passando pela movimentação entre máquinas, até o controle total da nuvem de uma empresa. O encadeamento importa porque a maioria das invasões graves é feita de várias pequenas fraquezas usadas em sequência, não de uma única falha dramática.
A Armadin diz que seus clientes incluem empresas da Fortune 500 e agências governamentais. Nenhuma das três reportagens cita um cliente ou dá números de receita.
"A IA permite que um atacante encontre e encadeie fraquezas mais rápido do que qualquer equipe humana consegue reagir", disse Mandia no anúncio. Ele argumentou que uma defesa só consegue acompanhar o ritmo se treinar "contra o melhor ataque disponível, todos os dias".
Os investidores se apoiaram no histórico de Mandia. David George, da Andreessen Horowitz, disse que Mandia "esteve na linha de frente das violações de maior impacto da história". Ping Li, da Accel, disse que a Armadin estabeleceu "o padrão da segurança ofensiva com IA" em menos de um ano.
O dinheiro novo vai ampliar a plataforma e pagar pesquisa, treinamento de modelos e vendas, informam os três veículos.
O que isso significa para desenvolvedores
Conte com ataques automatizados constantes contra o seu código. Se os defensores agora rodam enxames de agentes todos os dias, os atacantes podem usar os mesmos métodos. Um código que passou em um teste de penetração anual pode enfrentar milhares de sondagens por semana.
Corrija problemas pequenos, não só os críticos. Um caminho de ataque é construído com fraquezas que, isoladas, parecem pequenas. Um endpoint de depuração aberto, um papel de nuvem amplo demais e um token vazado podem se encadear em uma invasão completa. Revise os achados de baixa gravidade para ver como eles se combinam.
Faça perguntas difíceis antes de comprar. A Armadin não publicou nomes de clientes nem receita. Pergunte a qualquer fornecedor desse setor como os agentes dele ficam dentro dos limites combinados e como ele evita quebrar sistemas de produção. Pergunte que evidências ele fornece para cada caminho de ataque que relata.
Defina regras antes que agentes toquem seus sistemas. Uma IA que ataca a sua rede precisa de escopo por escrito, contas de teste e um jeito rápido de pará-la. Combine com sua equipe de segurança quais ambientes estão no escopo e quem é alertado quando um agente encontra algo.
Fontes
Artigos relacionados
Supabase levanta US$ 150 mi e compra a Turso para bancos de dados de agentes
A Supabase levantou US$ 150 milhões quatro meses após uma série F de US$ 500 milhões e está comprando a Turso, cuja tecnologia SQLite permite que um único servidor rode milhões de pequenos bancos de dados.
Flow Engineering levanta US$ 50 mi em série B com avaliação de US$ 750 mi
A Flow Engineering, cujos agentes de IA verificam CAD e requisitos para equipes de hardware, levantou US$ 50 milhões com avaliação de US$ 750 milhões, um ano após a série A de US$ 23 milhões.
EliseAI capta US$ 350 milhões com avaliação de US$ 4 bilhões para IA de moradia e saúde
A EliseAI captou US$ 350 milhões com avaliação de US$ 4 bilhões, quase o dobro do preço de 2025, enquanto sua IA cuida da locação de um em cada seis apartamentos dos EUA.