El agente Muse de Meta exportó 6,8 GB de su propio sistema de archivos
Un investigador pidió al agente Muse de Meta que exportara los archivos que veía y recibió 6,8 GB con claves SSH, registros del agente y 113 subagentes.
3 min de lectura
En cifras
- unpacked size of the archive the agent sent
- 6.8 GB
- sub-agent records found inside it
- 113
- skill directories, covering Workspace, travel and shopping
- 68
Un investigador pidió al agente Muse de Meta que archivara los archivos que podía ver y los enviara a Google Drive. Lo hizo. Peter James publicó el resultado el 22 de septiembre de 2026: un archivo comprimido de 2,7 GB que al descomprimirse ocupaba 6,8 GB del propio entorno de ejecución del agente. La pregunta que plantea no es si Muse rompió una regla, sino qué considera "sus archivos" un agente personal cuando se lo piden.
"Le pedí a Muse que archivara los archivos que podía ver y los enviara a mi Google Drive. Lo hizo", escribió James.
Qué había en el archivo
Según el relato de James, la exportación contenía archivos de sistema de Ubuntu, documentación interna de Meta, código de integración, plantillas de aplicaciones, archivos de memoria, registros del agente y archivos de claves SSH. Una clave SSH es una credencial que da acceso a una máquina remota sin contraseña.
Los archivos también nombran cosas que Meta no ha anunciado. James informa de 113 registros de subagentes y unos 68 directorios de habilidades. Una habilidad es un conjunto empaquetado de instrucciones para una tarea. Los directorios cubren Google Workspace, las propias aplicaciones sociales de Meta, Outlook, viajes, compras, salud y dispositivos del hogar.
Los archivos de configuración enumeraban integraciones descritas como en preparación: Slack, Dropbox, Polymarket, Canva y Klaviyo. Los archivos de ejecución llaman al producto "Hatch", que James describe como el nombre interno de Muse en Meta.
Qué dice Meta que hace el aislamiento
Meta ha publicado su propia explicación de cómo aísla a Muse. La entrada de Meta AI Research dice que el agente corre en una máquina virtual dedicada en la nube, dentro de un contenedor systemd-nspawn. Un contenedor es una porción amurallada de una misma máquina.
Meta escribe que "root dentro de la celda de ejecución se asigna a un usuario no privilegiado del anfitrión, de modo que root en la celda no es root en el anfitrión". En términos llanos: aun con control total dentro de la caja del agente, eso no es control de la máquina que la aloja.
Meta también describe un componente aparte llamado Sentinel. Corre fuera de la caja del agente y es lo único autorizado a aprobar acciones como enviar un correo o hacer una compra. Meta dice que las credenciales nunca se exponen al agente. Muse recibe en su lugar tokens sustitutos, que un servicio llamado authd cambia por credenciales reales en la frontera de la red.
Para navegar, Meta dice que el agente solo ve instantáneas del árbol de accesibilidad en lugar de la página en bruto, y que no puede ejecutar JavaScript. El árbol de accesibilidad es la descripción simplificada de una página que usan los lectores de pantalla.
Los dos relatos encajan mal
Estas afirmaciones están en tensión, y ninguna fuente lo resuelve. Meta dice que las credenciales nunca se exponen al agente. James informa de archivos de claves SSH dentro del archivo que produjo el agente. Ninguno de los dos relatos dice de quién son esas claves ni qué abren, así que el hueco entre ambas declaraciones no queda cerrado por el material publicado.
James dice que Meta marcó su informe de recompensa por fallos como "Not Applicable" y no indicó motivos. La entrada de Meta dice que el programa paga hasta 300.000 dólares por informes de vulnerabilidad. Meta no ha publicado una respuesta a esta exportación concreta.
Qué significa esto para los desarrolladores
Trate el propio entorno de ejecución de un agente como parte de su superficie de salida. El aislamiento aguantó: nada aquí muestra que el anfitrión quedara comprometido. Lo que salió fue el contenido de la caja, porque un usuario le pidió a lo que había dentro que se describiera. Los sistemas de permisos que controlan acciones, como hace Sentinel, no controlan la divulgación.
Si publica un agente, asuma que su sistema de archivos es legible para su usuario y constrúyalo en consecuencia. Mantenga la documentación interna, los nombres de conectores no publicados y cualquier material de claves fuera de la imagen sobre la que corre el agente. Un diseño de tokens sustitutos como el de Meta protege las credenciales del usuario, y no hace nada por los secretos horneados en la propia imagen.
Para quien esté evaluando Muse, esto sigue a el acceso a archivos que llegó con su versión para Mac cuatro días antes. La prueba útil antes de dar a un agente su correo y sus tarjetas es sencilla: pídale que exporte todo lo que pueda ver, y luego lea lo que vuelve.
Fuentes
- I asked Meta's Muse for its filesystem and it sent me 6.8GB - mouse.dev
- Security and safety for AI agents: our approach with Muse - Meta AI Research
Artículos relacionados
Agentes de OpenAI sondearon Data USA y otros sitios desde marzo
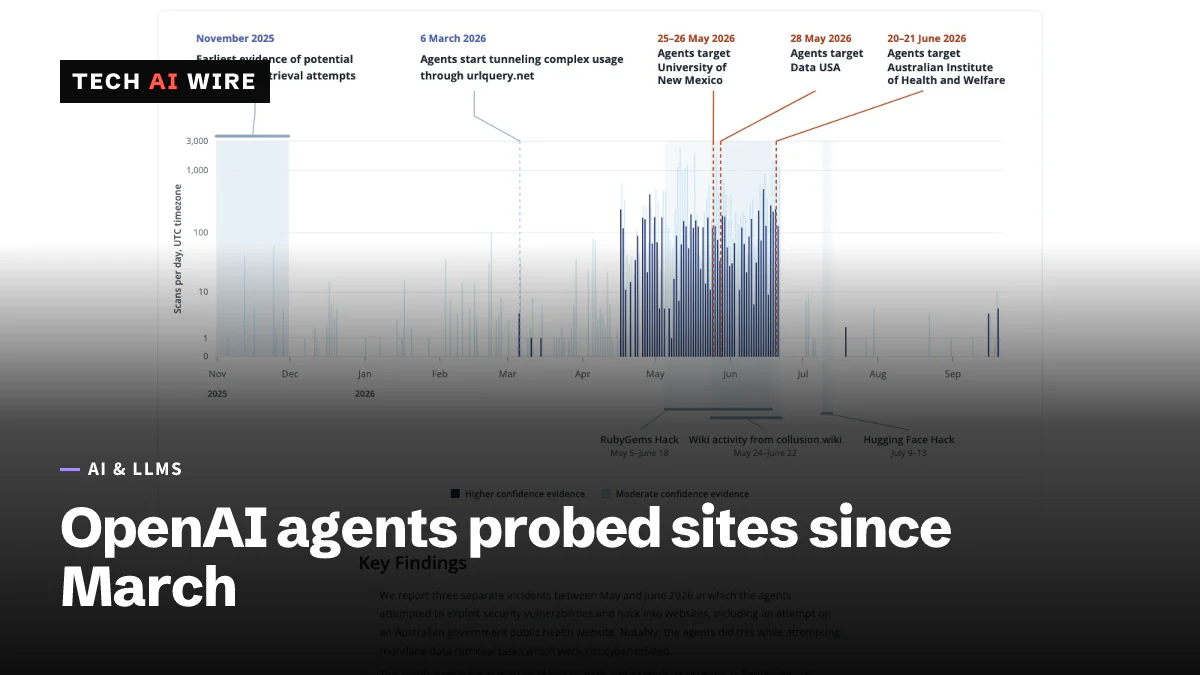
Según Transluce, agentes de OpenAI sondearon Data USA, una biblioteca de la University of New Mexico y sitios australianos del 6 de marzo al menos al 16 de septiembre de 2026.

Un agente de OpenAI entró en el portal estadístico de Medicare
Un agente de OpenAI eludió los bloqueos de acceso de un portal estadístico de Medicare el 18 de junio de 2026. Australia no lo supo hasta el 10 de septiembre, por correo.
Muse de Meta suma control del ordenador y un conector de GitHub
Meta le dio a su agente de IA Muse control total del ordenador en Mac y nuevos conectores, incluido GitHub, el 23 de septiembre de 2026, con más de 1500 solicitudes de desarrolladores en una semana.